

Penetrationstest-Anbieter Vergleich
2026
Die besten 46 Anbieter 2026


Ein Penetrationstest beantwortet eine unbequeme Frage: Wie weit käme ein Angreifer in Ihre Systeme? Spezialisierte Dienstleister greifen dafür Web-Anwendungen, Netzwerke, Cloud-Umgebungen oder das Active Directory mit den Methoden echter Angreifer an, allerdings mit Auftrag, festem Rahmen und ausführlichem Bericht. Seit das NIS2-Umsetzungsgesetz in Deutschland gilt und der Cyber Resilience Act erste Pflichten auslöst, fragen auch Mittelständler, Zulieferer und Softwarehersteller gezielt nach solchen Prüfungen. Wir haben 46 Anbieter von Penetrationstests aus Deutschland, Österreich und der Schweiz geprüft. Der Ratgeber erklärt Prüfarten und Ablauf, nennt die wichtigsten Auswahlkriterien und ordnet die Kosten ein. Reine Pentest-Software und Managed-Security-Dienste mit eigenem Security Operations Center behandeln wir in eigenen Vergleichen.
secXtreme
 Sitz in Ottobrunn
 Manuelle Prüfung
 Eigenes PKI-Audit
IT-Security-Beratung mit Pentest-Bereich aus Ottobrunn bei München, betrieben von der secXtreme GmbH. Unter Audits und Penetrationstests prüft das Team Internetzugänge und Firewalls, interne Netzwerke und Applikationen manuell, ergänzt um ein PKI-Audit für Microsoft-Umgebungen und High-Level Security Tests.
 sec-xtreme.com
 sec-xtreme.com
Die secXtreme GmbH aus Ottobrunn bei München verbindet eigene Security-Produkte wie die honeyBox und die Information Diode mit Beratungs- und Prüfleistungen. Die Prüfung von IT-Sicherheitsmaßnahmen zählt das Unternehmen zu seinen Kernkompetenzen und bündelt sie im Bereich „Audits und Penetrationstests“.
Die Security Audits haben verschiedene Schwerpunkte: Internetzugänge und Firewalls als erstes Angriffsziel von außen, das interne Netzwerk sowie Applikationen. Statt sich auf Scanner zu verlassen, prüft das Team manuell und zielgerichtet und bringt Know-how aus Softwareentwicklung, Funktechnik und Legacy-Systemen wie X.25 mit. Für bestehende Microsoft-PKI-Umgebungen gibt es ein eigenes PKI-Audit, das Konfiguration, Berechtigungen und Angriffspfade in der Zertifikatsinfrastruktur untersucht.
Jeder Audit endet mit einer strukturierten Bewertung aller gefundenen Schwachstellen und einem priorisierten Maßnahmenplan mit technischen, organisatorischen und prozessorientierten Empfehlungen. Preise stehen nicht auf der Seite, Umfang und Konditionen klären Sie direkt mit secXtreme. Ergänzend bietet das Unternehmen CERT-Leistungen, Netzwerk- und Computerforensik sowie Härtungen an.


 LinkedIn
 X
 WhatsApp
 Facebook
Sind Sie selbst Anbieter? Jetzt empfohlener Anbieter werden
Was ist ein Penetrationstest, und brauchen Sie einen?
Ein Penetrationstest ist ein beauftragter, simulierter Angriff auf IT-Systeme, Anwendungen oder Netzwerke. Fachleute suchen gezielt nach Schwachstellen, nutzen sie kontrolliert aus und dokumentieren, welcher Schaden möglich wäre und wie Sie ihn verhindern.
Der Unterschied zum Schwachstellenscan ist größer, als viele Angebote vermuten lassen. Ein Scanner gleicht Systeme automatisch mit Listen bekannter Lücken ab und liefert oft Hunderte Treffer, darunter viele Fehlalarme. Beim Penetrationstest prüfen Menschen diese Funde von Hand, verketten mehrere kleine Schwächen zu einem echten Angriffsweg und bewerten das Risiko im Zusammenhang. Logikfehler wie ein Rabattcode, der sich beliebig oft einlösen lässt, oder ein Kundenkonto, das fremde Rechnungen anzeigt, findet kein Scanner.
Vor jedem Test legen Auftraggeber und Dienstleister schriftlich fest, welche Systeme geprüft werden, in welchem Zeitfenster und mit welchem Vorwissen. Beim Black-Box-Test starten die Tester ohne interne Informationen, beim Grey-Box-Test mit einem Benutzerkonto, beim White-Box-Test mit Quellcode und Dokumentation. Am Ende steht ein Bericht mit einer Zusammenfassung für die Leitung und jedem Fund samt Nachweis, Schweregrad und Empfehlung. Ein Nachtest bestätigt, dass die Behebungen wirken.
Regulierung macht das Thema dringlicher. Die NIS2-Richtlinie verlangt von betroffenen Unternehmen Maßnahmen zum Risikomanagement und Verfahren, deren Wirksamkeit zu bewerten (Art. 21). In Deutschland betrifft das nach Schätzung der Bundesregierung rund 29.500 Unternehmen. Einen Penetrationstest schreibt NIS2 nicht ausdrücklich vor, er gilt aber als anerkannter Weg, die Wirksamkeit nachzuweisen. Der Cyber Resilience Act verpflichtet Hersteller von Produkten mit digitalen Elementen ab dem 11. September 2026 zur Meldung aktiv ausgenutzter Schwachstellen, ab dem 11. Dezember 2027 gelten die vollen Sicherheitsanforderungen. Für bestimmte Finanzunternehmen schreibt DORA bedrohungsorientierte Penetrationstests vor.
- NIS2 betrifft Sie: Ihr Unternehmen fällt unter das NIS2-Umsetzungsgesetz, oder Kunden verlangen von Ihnen Nachweise zur IT-Sicherheit.
- Anwendungen im Netz: Webshop, Kundenportal, Schnittstellen oder mobile Anwendungen sind aus dem Internet erreichbar.
- Große Änderung steht an: Ein neues Release, eine Cloud-Migration oder die Anbindung eines neuen Standorts ist geplant.
- Sensible Daten: Sie verarbeiten personenbezogene, finanzielle oder vertrauliche Daten in größerem Umfang.
- Eigene Produkte: Sie entwickeln Software oder vernetzte Geräte, die unter den Cyber Resilience Act fallen.
- Letzter Test lange her: Der letzte Penetrationstest liegt mehr als ein Jahr zurück oder hat noch nie stattgefunden.
Treffen zwei oder mehr Punkte zu, lohnt sich ein Vergleich von Penetrationstest-Anbietern. Wer nur eine einfache Website ohne Login betreibt, kommt oft mit einem automatisierten Schwachstellenscan und einem kurzen Web-Pentest aus.
Welche Schwachstellen findet ein Penetrationstest?
Die meisten erfolgreichen Angriffe nutzen keine exotischen Lücken, sondern bekannte Schwächen: veraltete Software, schwache Anmeldungen, zu weit gefasste Rechte und falsch konfigurierte Cloud-Dienste.
Bei Web-Anwendungen orientieren sich die meisten Tests an den OWASP Top 10, der Liste der häufigsten Risiken. Ganz oben steht fehlerhafte Zugriffskontrolle: Ein angemeldeter Kunde ändert eine Zahl in der Adresszeile und sieht plötzlich die Bestellungen eines anderen. Dazu kommen Injection-Lücken, unsichere Schnittstellen und Fehler in der Sitzungsverwaltung. Gerade APIs, die mobile Anwendungen oder Partner anbinden, geben oft mehr Daten heraus als nötig.
Im Firmennetz ist das Active Directory das bevorzugte Ziel. Über Jahre gewachsene Rechte, Dienstkonten mit schwachen Passwörtern und alte Freigaben erlauben es Testern regelmäßig, mit einem einzigen gewöhnlichen Benutzerkonto bis zum Domänen-Administrator vorzudringen. Genau diesen Weg gehen auch Ransomware-Gruppen, die der BSI-Lagebericht seit Jahren als größte Bedrohung für Unternehmen nennt.
In der Cloud entstehen Lücken vor allem durch Konfiguration: öffentlich erreichbare Speicher, zu großzügige Rollen, vergessene Testumgebungen oder Verwaltungszugänge ohne Mehr-Faktor-Authentifizierung. Ein Penetrationstest zeigt, welche dieser Schwächen sich tatsächlich ausnutzen lassen und welche nur theoretisch bestehen. Das macht den Unterschied bei der Frage, was zuerst behoben werden muss.
Benutzer sehen oder ändern Daten anderer Kunden, weil die Anwendung Rechte nicht auf dem Server prüft.
Eingaben gelangen ungefiltert in Datenbankabfragen oder Systembefehle und lassen sich so missbrauchen.
Server, Plugins und Bibliotheken laufen mit bekannten Schwachstellen, für die längst Updates vorliegen.
Standardpasswörter, wiederverwendete Kennwörter oder fehlende Mehr-Faktor-Authentifizierung öffnen den Zugang.
Fehlkonfigurationen im Active Directory führen von einem einzigen Konto bis zum Domänen-Administrator.
Speicher, Datenbanken oder Verwaltungsoberflächen sind ohne ausreichenden Schutz aus dem Internet erreichbar.
APIs geben mehr Daten heraus als nötig oder prüfen nicht, wer eine Anfrage stellt.
Welche Arten von Penetrationstests gibt es?
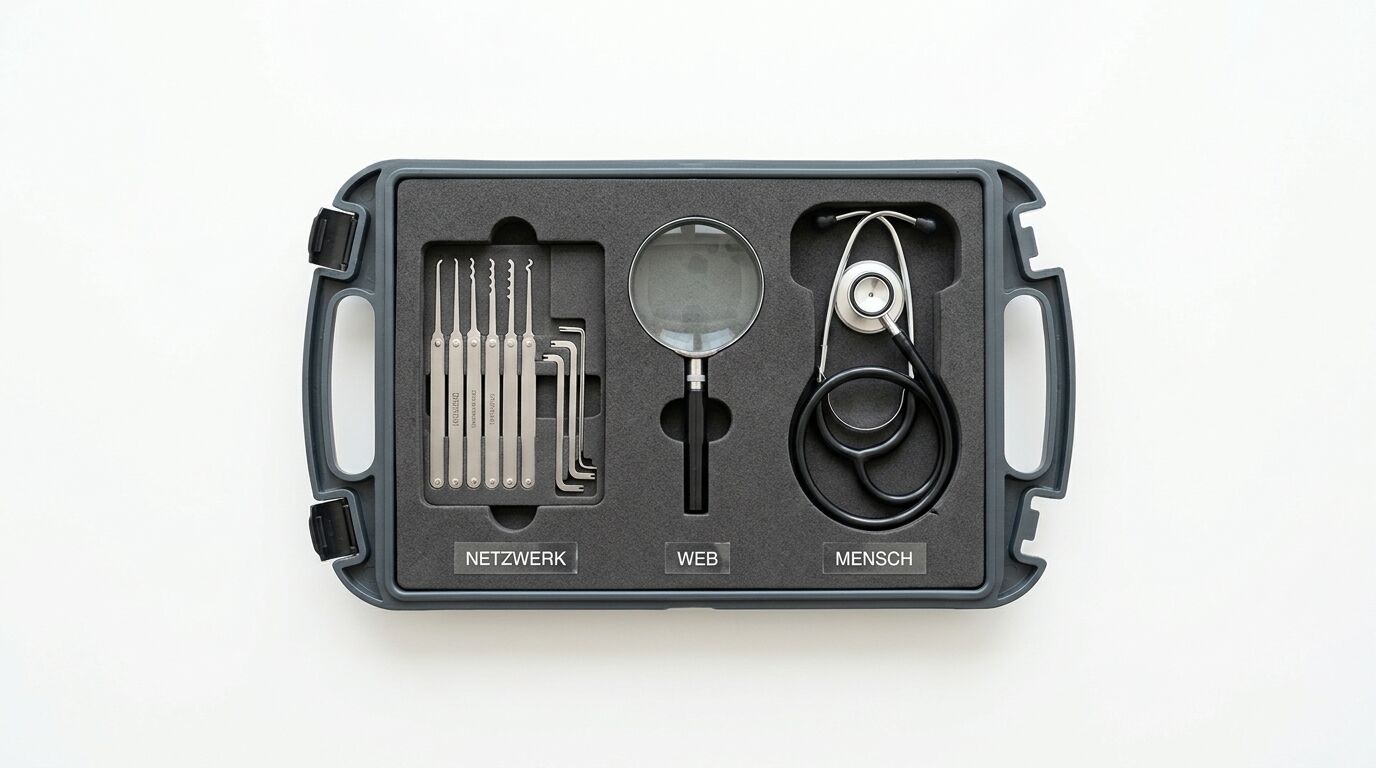
Penetrationstests unterscheiden sich nach Prüfgegenstand und nach dem Vorwissen, mit dem die Tester starten. Für die Auswahl des Anbieters zählt vor allem, welche Prüfarten er mit eigenem Personal abdeckt.
Am häufigsten beauftragt werden Tests von Web-Anwendungen und Schnittstellen sowie Netzwerktests von außen und innen. Beim externen Test prüfen die Tester, was aus dem Internet erreichbar ist. Beim internen Test simulieren sie einen Angreifer, der bereits im Firmennetz sitzt, etwa nach einer erfolgreichen Phishing-Mail. Hinzu kommen Prüfungen von Cloud-Umgebungen und Microsoft 365, von mobilen Anwendungen, von Industrieanlagen und vernetzten Geräten sowie Code-Reviews.
Red Teaming geht über den klassischen Penetrationstest hinaus. Statt einer Liste von Systemen bekommt das Team ein Ziel, etwa Zugriff auf die Finanzbuchhaltung, und darf dafür über Wochen alle vereinbarten Wege nutzen, von Phishing bis zum Zutritt ins Gebäude. Geprüft wird damit auch, ob Ihr Unternehmen den Angriff bemerkt und richtig reagiert. Beim Purple Teaming arbeiten Angreifer und Verteidiger zusammen und verbessern die Erkennung direkt.
Abzugrenzen sind zwei Nachbarmärkte. Software für automatisierte Schwachstellenscans oder Angriffssimulationen läuft ohne Tester und ersetzt keinen Penetrationstest. Managed-Security-Anbieter mit eigenem Security Operations Center überwachen Ihre Systeme rund um die Uhr, testen sie aber nicht gezielt. Viele Pentest-Anbieter haben solche Leistungen zusätzlich im Programm, in diesem Vergleich zählt jedoch das Testangebot.
Prüft Webshops, Portale, SaaS-Anwendungen und Schnittstellen auf Lücken in Logik, Rechten und Eingaben.
Untersucht Server, Firewalls und Clients von außen über das Internet und von innen aus dem Firmennetz.
Sucht Wege, wie ein Angreifer mit einem einfachen Konto Administratorrechte im Netzwerk erlangt.
Prüft Konfiguration, Rechte und Dienste in AWS, Azure, Google Cloud und Microsoft 365.
Verfolgt ein konkretes Angriffsziel über Wochen und testet dabei auch Erkennung und Reaktion.
Prüft mit Phishing, Anrufen oder Zutrittsversuchen, wie gut Mitarbeitende Angriffe erkennen.
- Klar abgegrenzter Prüfumfang
- Dauer von wenigen Tagen bis zu drei Wochen
- IT-Abteilung ist eingeweiht
- Prüft Systeme, nicht die Erkennung
- Ziel statt Systemliste
- Dauer von mehreren Wochen bis Monaten
- Nur wenige Personen sind eingeweiht
- Prüft auch Erkennung und Reaktion
2026
 Kostenloser Download
Whitepaper:
Penetrationstests beauftragen 2026
Der Leitfaden erklärt Prüfarten, Ablauf und Bericht eines Penetrationstests, ordnet NIS2 und Cyber Resilience Act ein und enthält eine Checkliste für die Auswahl des Anbieters.
Nach Ihrer Bestätigung per E-Mail gelangen Sie direkt zum Download. Datenschutzerklärung
Woran erkennen Sie einen guten Penetrationstest-Anbieter?
Gute Pentester erkennen Sie an Qualifikation, Methodik und Bericht, nicht an der Länge der Leistungsliste. Entscheidend ist, wer den Test tatsächlich durchführt und wie nachvollziehbar die Ergebnisse dokumentiert sind.
Fragen Sie zuerst nach den Menschen. Das BSI zertifiziert IS-Penetrationstester und führt eine Liste qualifizierter APT-Response-Dienstleister, international verbreitet sind Zertifikate wie OSCP oder CREST. Ein starkes Indiz sind eigene Sicherheitsforschung und veröffentlichte Schwachstellen, denn wer selbst Lücken in verbreiteter Software findet, testet meist gründlicher. Klären Sie außerdem, ob eigenes Personal testet oder ob Aufträge an Subunternehmer gehen.
Der zweite Prüfstein ist die Methodik. Seriöse Anbieter arbeiten nach anerkannten Leitfäden wie dem OWASP Web Security Testing Guide oder dem Durchführungskonzept des BSI, prüfen überwiegend von Hand und bewerten Funde nachvollziehbar, etwa nach CVSS. Ein geschwärzter Musterbericht zeigt schnell, ob am Ende konkrete Empfehlungen stehen oder nur ein Export aus dem Scanner.
Prüfen Sie schließlich Recht und Organisation. Ein Penetrationstest braucht eine schriftliche Freigabe des Systemeigentümers, sonst bewegen sich die Tester in der Nähe von § 202a ff. StGB. Dazu gehören Geheimhaltung, Regeln für gefundene Daten, ein Vertrag zur Auftragsverarbeitung und eine passende Haftpflichtversicherung. Banken, Versicherer und Betreiber kritischer Anlagen sollten zusätzlich auf Erfahrung mit ihren Aufsichtsvorgaben achten.
Fragen Sie nach den Personen, die testen, und nach deren Nachweisen. Aussagekräftig sind etwa BSI-zertifizierte IS-Penetrationstester, praxisnahe Zertifikate wie OSCP oder CREST und eigene veröffentlichte Sicherheitslücken.
Ein Team, das täglich Web-Anwendungen prüft, ist nicht automatisch stark bei Active Directory, Cloud oder Industrieanlagen. Achten Sie auf eigene Leistungsseiten und Referenzen für genau Ihre Prüfart.
Seriöse Anbieter arbeiten nach anerkannten Leitfäden wie dem OWASP Web Security Testing Guide oder dem Durchführungskonzept des BSI und bewerten Funde nachvollziehbar, etwa mit CVSS.
Der Bericht ist das eigentliche Produkt. Er braucht eine verständliche Zusammenfassung für die Leitung und je Fund Beschreibung, Nachweis, Schweregrad und konkrete Empfehlung für die Technik.
Gute Teams sind oft Wochen im Voraus ausgebucht. Klären Sie Vorlaufzeit, Testfenster und ob ein Nachtest nach der Behebung im Preis enthalten ist.
Ein Penetrationstest braucht eine schriftliche Freigabe des Systemeigentümers. Dazu gehören Geheimhaltung, Umgang mit gefundenen Daten, Auftragsverarbeitung nach Art. 28 DSGVO und eine passende Haftpflichtversicherung.
Banken, Versicherer, Betreiber kritischer Anlagen und Industrieunternehmen haben eigene Vorgaben. Erfahrung mit DORA, TIBER, KRITIS oder Industrieanlagen spart Abstimmung und Fehler.
Die meisten Anbieter kalkulieren in Personentagen, einige bieten Festpreise für klar umrissene Prüfungen. Vergleichen Sie Angebote nur bei gleichem Prüfumfang.
 Bedarfscheck in 2 Minuten
Welcher Penetrationstest-Anbieter passt zu Ihnen?
Beantworten Sie fünf kurze Fragen. Sie erhalten eine persönliche Übersicht per E-Mail. Unser Vergleich: Wir gleichen Ihre Antworten mit allen 46 recherchierten Anbietern ab.
Sagen Sie uns, wohin wir Ihre persönliche Empfehlung schicken dürfen. Sie kommt in wenigen Minuten per E-Mail.

Ihre persönliche Empfehlung ist unterwegs und kommt in wenigen Minuten per E-Mail. Bitte prüfen Sie auch Ihren Spam-Ordner.
Wie läuft ein Penetrationstest ab?
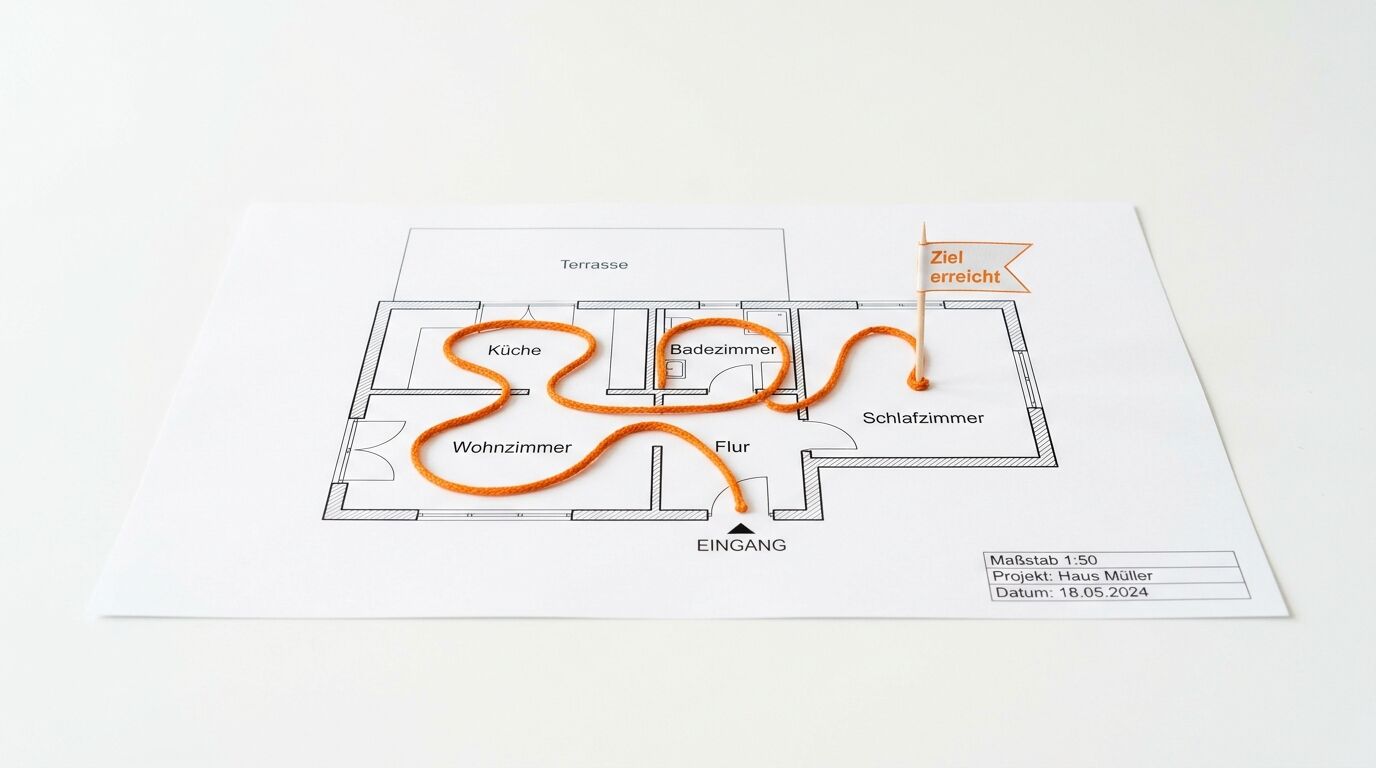
Ein Penetrationstest folgt einem festen Ablauf von der Abstimmung des Umfangs bis zum Nachtest. Die eigentliche Testphase dauert bei einer einzelnen Web-Anwendung oft nur wenige Tage, die Vorbereitung entscheidet über die Qualität.
Am Anfang steht das Gespräch über Ziele und Umfang. Welche Systeme sind betroffen, welche Rollen hat die Anwendung, was darf auf keinen Fall passieren? Daraus entstehen der Prüfumfang, die Testart und ein Angebot in Personentagen. Bevor die Tester loslegen, braucht es die schriftliche Beauftragung, abgestimmte Testfenster, Notfallkontakte und gegebenenfalls die Zustimmung von Hoster oder Cloud-Anbieter.
In der Testphase erkunden die Tester zunächst die Angriffsfläche und prüfen dann gezielt, wo sich Schwachstellen finden und ausnutzen lassen. Kritische Funde melden gute Anbieter sofort, nicht erst im Bericht. Der Bericht folgt meist ein bis zwei Wochen nach Testende und wird in einem Abschlussgespräch erläutert.
Danach liegt der Ball bei Ihnen. Legen Sie für jeden Fund eine verantwortliche Person und eine Frist fest, beginnend mit den kritischen Punkten. Ein Nachtest bestätigt, dass die Behebungen wirken. Planen Sie den nächsten Test gleich mit ein: mindestens einmal im Jahr und nach jeder größeren Änderung, wie es etwa der Kartenstandard PCI DSS verlangt.
Ziele und Umfang
Sie legen mit dem Anbieter fest, was geprüft wird, mit welchem Vorwissen und welches Ergebnis Sie brauchen.
Freigaben
Der Auftrag wird schriftlich erteilt, betroffene Dritte und interne Stellen werden informiert.
Informationen sammeln
Die Tester erkunden die Angriffsfläche: erreichbare Dienste, Versionen, Benutzerrollen und Schnittstellen.
Testen und Ausnutzen
Die Tester suchen Schwachstellen, prüfen sie von Hand und nutzen sie kontrolliert aus.
Bericht
Alle Funde kommen mit Nachweis, Schweregrad und Empfehlung in den Bericht, ergänzt um ein Abschlussgespräch.
Behebung
Ihr Team oder Dienstleister schließen die Lücken, beginnend mit den kritischen Funden.
Nachtest
Die Tester prüfen, ob die Behebungen wirken, und bestätigen das Ergebnis schriftlich.
Welche Fehler sollten Sie bei einem Penetrationstest vermeiden?
Die teuersten Fehler passieren vor und nach dem eigentlichen Test: ein zu enger Prüfumfang, fehlende Freigaben und ein Bericht, aus dem niemand Maßnahmen ableitet.
Der häufigste Fehler ist ein falsches Produkt. Manche Angebote verkaufen einen automatischen Scan mit aufbereitetem Bericht als Penetrationstest. Der findet bekannte Lücken in Software-Versionen, aber keine Fehler in der Logik einer Anwendung. Ein ähnliches Problem entsteht, wenn der Prüfumfang zu eng gefasst ist und etwa nur die öffentliche Startseite geprüft wird, nicht aber der Kundenbereich mit Login.
Organisatorisch scheitern Tests oft an fehlenden Absprachen. Ohne schriftliche Freigabe, ohne Information an Hoster oder Cloud-Anbieter und ohne Notfallkontakte kann ein Test Systeme stören oder rechtliche Fragen aufwerfen. Klären Sie Testfenster, Abbruchkriterien und Ansprechpartner deshalb vorab.
Nach dem Test verpufft die Wirkung, wenn der Bericht ohne Maßnahmenplan in der Schublade landet oder kein Nachtest folgt. Und ein einzelner Test ist eine Momentaufnahme: Neue Releases, neue Schnittstellen und neue Angriffstechniken ändern die Lage laufend.
Ein automatischer Schwachstellenscan wird als Penetrationstest verkauft und findet keine Logikfehler.
Geprüft wird nur die Startseite ohne Login, der eigentliche Kundenbereich bleibt außen vor.
Der Test startet ohne Zustimmung von Systemeigentümer, Hoster oder Cloud-Anbieter.
Produktive Systeme fallen aus, und niemand weiß, wen die Tester anrufen sollen.
Die Funde werden gelesen, aber niemand ist für die Behebung zuständig.
Ob die Lücken wirklich geschlossen sind, prüft niemand.
Der Test findet einmalig statt, obwohl sich Systeme und Angriffe laufend ändern.
Was kostet ein Penetrationstest?
Die Kosten eines Penetrationstests richten sich nach dem Aufwand in Personentagen. Öffentliche Preise sind selten: Ein Anbieter im Vergleich nennt einen Festpreis ab 5.400 Euro, die meisten kalkulieren erst nach einem Abstimmungsgespräch.
Der wichtigste Kostentreiber ist der Prüfumfang. Eine einzelne Web-Anwendung mit wenigen Rollen ist in drei bis fünf Personentagen geprüft, ein Test der Infrastruktur braucht oft fünf bis zehn. Jede weitere Rolle, Schnittstelle oder Umgebung erhöht den Aufwand. Black-Box-Tests wirken günstiger, weil weniger Abstimmung nötig ist, finden in derselben Zeit aber meist weniger als ein Grey-Box-Test mit Benutzerkonten.
Abgerechnet wird überwiegend nach Personentagen, einige Anbieter bieten Festpreise für klar umrissene Prüfungen. Red-Teaming-Projekte laufen über Wochen und liegen deutlich höher, Preise gibt es hier nur nach individueller Abstimmung. Achten Sie im Angebot darauf, ob Bericht, Abschlussgespräch und Nachtest enthalten sind, denn genau diese Posten fehlen in manchen günstigen Angeboten.
Stellen Sie die Kosten dem Risiko gegenüber. Ein erfolgreicher Ransomware-Angriff legt Produktion, Vertrieb oder Verwaltung oft tagelang lahm, hinzu kommen Meldepflichten und mögliche Forderungen von Kunden. Ein gezielter Test der wichtigsten Systeme ist im Vergleich dazu überschaubar und liefert zugleich den Nachweis, den Kunden, Versicherer und Aufsicht zunehmend verlangen.
Beispiel AWARE7: Festpreisangebot für Penetrationstests ab 5.400 Euro.
Beispiel SCHUTZWERK: typischer Aufwand für eine Web-Anwendung, abgerechnet nach Personentagen.
Beispiel SCHUTZWERK: typischer Aufwand für einen Test der Infrastruktur.
Anbieter wie binsec nennen nach dem Abstimmungsgespräch einen Festpreis inklusive Nachtest.
Mehrwöchige Projekte mit eigenem Szenario, Preise nennen die Anbieter nur auf Anfrage.
Bei manchen Anbietern im Preis enthalten, bei anderen separat nach Aufwand.
Die Kosten eines Penetrationstests richten sich vor allem nach dem Aufwand in Personentagen. Den bestimmen Zahl und Größe der Systeme, die Zahl der Benutzerrollen, das Vorwissen der Tester und der gewünschte Bericht. Listenpreise sind selten, die meisten Anbieter kalkulieren nach einem Abstimmungsgespräch. Vergleichen Sie Angebote nur bei gleichem Prüfumfang und achten Sie darauf, ob Bericht, Abschlussgespräch und Nachtest enthalten sind.

1 Was unterscheidet einen Penetrationstest von einem Schwachstellenscan? Aufklappen ↓
Auflösung aufdecken ↓
2 Mit welchem Vorwissen startet ein Black-Box-Test? Aufklappen ↓
Auflösung aufdecken ↓
3 Ab wann müssen Hersteller unter dem Cyber Resilience Act aktiv ausgenutzte Schwachstellen melden? Aufklappen ↓
Auflösung aufdecken ↓
4 Welches Regelwerk schreibt bedeutenden Finanzunternehmen bedrohungsorientierte Penetrationstests vor? Aufklappen ↓
Auflösung aufdecken ↓
5 Was prüft Red Teaming zusätzlich zu einem klassischen Penetrationstest? Aufklappen ↓
Auflösung aufdecken ↓
Glossar: Begriffe rund um Penetrationstests
Die wichtigsten Begriffe rund um Penetrationstests, Prüfarten, Bewertung und Regulierung, kompakt und anbieterneutral erklärt.
- Penetrationstest
Beauftragter, simulierter Angriff auf IT-Systeme, Anwendungen oder Netzwerke, der Schwachstellen findet, kontrolliert ausnutzt und dokumentiert.
- Schwachstellenscan
Automatisierter Abgleich von Systemen mit bekannten Schwachstellen, ohne manuelle Prüfung und ohne Ausnutzung der Funde.
- Black-Box-Test
Prüfung ohne interne Informationen, bei der die Tester wie ein externer Angreifer vorgehen.
- Grey-Box-Test
Prüfung mit Teilwissen, etwa einem normalen Benutzerkonto oder einer Architekturübersicht.
- White-Box-Test
Prüfung mit vollem Einblick in Quellcode, Konfiguration und Dokumentation.
- Red Teaming
Zielorientierter Angriff über einen längeren Zeitraum, der neben technischen Lücken auch Erkennung und Reaktion des Unternehmens prüft.
- Purple Teaming
Zusammenarbeit von Angreifer- und Verteidigerteam, bei der Angriffe gemeinsam durchgespielt und Erkennungsregeln direkt verbessert werden.
- TLPT
Threat-Led Penetration Testing, bedrohungsorientierter Test nach Rahmenwerken wie TIBER-EU, den DORA für bestimmte Finanzunternehmen vorschreibt.
- OWASP Top 10
Liste der häufigsten Risiken für Web-Anwendungen, herausgegeben von der Non-Profit-Organisation OWASP und Grundlage vieler Web-Pentests.
- CVSS
Common Vulnerability Scoring System, Standard zur Bewertung des Schweregrads einer Schwachstelle auf einer Skala von 0 bis 10.
- Exploit
Code oder Vorgehen, mit dem sich eine Schwachstelle gezielt ausnutzen lässt.
- Active Directory
Verzeichnisdienst von Microsoft für Benutzer, Rechner und Rechte, häufiges Ziel interner Penetrationstests.
- Social Engineering
Angriff auf Menschen statt Technik, etwa per Phishing-Mail, Anruf oder vorgetäuschtem Besuch.
- Scope
Vereinbarter Prüfumfang eines Tests mit Systemen, Adressen, Zeitfenstern und ausdrücklichen Ausschlüssen.
- Nachtest
Erneute Prüfung nach der Behebung, die bestätigt, dass gemeldete Schwachstellen tatsächlich geschlossen sind.
- NIS2
EU-Richtlinie 2022/2555 für ein hohes gemeinsames Cybersicherheitsniveau, in Deutschland umgesetzt durch das NIS2-Umsetzungsgesetz.
- Cyber Resilience Act
EU-Verordnung 2024/2847 mit Sicherheitsanforderungen an Hardware und Software mit digitalen Elementen über den gesamten Lebenszyklus.
Häufige Fragen
Die wichtigsten Fragen rund um Penetrationstests, Prüfarten, NIS2, Cyber Resilience Act und Kosten haben wir kurz und anbieterneutral beantwortet. Die Hinweise sind allgemein gehalten und ersetzen keine Rechtsberatung. Maßgeblich sind immer Ihr Vertrag mit dem Dienstleister und die für Ihr Unternehmen geltenden Vorgaben.
Was ist ein Penetrationstest?
Ein Penetrationstest ist ein beauftragter, simulierter Angriff auf IT-Systeme, Anwendungen oder Netzwerke. Fachleute suchen Schwachstellen, nutzen sie kontrolliert aus und dokumentieren im Bericht, welcher Schaden möglich wäre und wie Sie die Lücken schließen. Grundlage ist immer eine schriftliche Beauftragung mit festgelegtem Prüfumfang.
Was ist der Unterschied zwischen Penetrationstest und Schwachstellenscan?
Ein Schwachstellenscan läuft automatisch, ein Penetrationstest wird von Menschen durchgeführt. Der Scanner gleicht Systeme mit bekannten Lücken ab und liefert lange Trefferlisten. Beim Penetrationstest prüfen Fachleute die Funde von Hand, verketten sie zu echten Angriffswegen und finden auch Logikfehler, die kein Scanner erkennt.
Ist ein Penetrationstest unter NIS2 Pflicht?
NIS2 schreibt einen Penetrationstest nicht ausdrücklich vor, verlangt aber Verfahren, um die Wirksamkeit der Sicherheitsmaßnahmen zu bewerten. Art. 21 der NIS2-Richtlinie nennt solche Verfahren als Teil des Risikomanagements. Penetrationstests gelten als anerkannter Weg, diese Wirksamkeit nachzuweisen. Welche Pflichten konkret gelten, regelt in Deutschland das NIS2-Umsetzungsgesetz.
Was verlangt der Cyber Resilience Act von Herstellern?
Der Cyber Resilience Act verpflichtet Hersteller von Hardware und Software mit digitalen Elementen zu Sicherheit über den gesamten Lebenszyklus. Ab dem 11. September 2026 müssen sie aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle melden. Ab dem 11. Dezember 2027 gelten die vollen Anforderungen, darunter Schwachstellenmanagement und regelmäßige Sicherheitsprüfungen.
Wie lange dauert ein Penetrationstest?
Die eigentliche Testphase dauert bei einer einzelnen Web-Anwendung meist drei bis fünf Tage, bei größeren Netzwerken zwei bis drei Wochen. Hinzu kommen Vorbereitung, Bericht und Nachtest. Red-Teaming-Projekte laufen oft über mehrere Wochen bis Monate. Planen Sie wegen der Vorlaufzeit gefragter Anbieter einige Wochen zusätzlich ein.
Was kostet ein Penetrationstest?
Die Kosten richten sich nach dem Aufwand in Personentagen und damit nach dem Prüfumfang. Eine einzelne Web-Anwendung braucht oft drei bis fünf Personentage, ein Test der Infrastruktur fünf bis zehn. Öffentliche Preise sind selten, ein Anbieter im Vergleich nennt einen Festpreis ab 5.400 Euro. Red Teaming kostet deutlich mehr und wird individuell kalkuliert.
Wie oft sollte ein Penetrationstest stattfinden?
Als Richtwert gilt mindestens einmal im Jahr und zusätzlich nach jeder größeren Änderung. So verlangt es etwa der Kartenstandard PCI DSS für Unternehmen, die Kartenzahlungen verarbeiten. Neue Releases, Migrationen oder neue Schnittstellen sind ein guter Anlass für einen zusätzlichen, gezielten Test.
Ist ein Penetrationstest legal?
Ein Penetrationstest ist legal, wenn der Eigentümer der Systeme ihn schriftlich beauftragt hat. Ohne diese Erlaubnis können Zugriffe unter die Straftatbestände der §§ 202a ff. StGB fallen. Laufen Systeme bei einem Hoster oder Cloud-Anbieter, sollten Sie zusätzlich dessen Bedingungen prüfen und ihn gegebenenfalls informieren.
Kann ein Penetrationstest den laufenden Betrieb stören?
Ein Restrisiko besteht, lässt sich aber gut begrenzen. Erfahrene Tester verzichten auf zerstörerische Methoden, arbeiten in vereinbarten Zeitfenstern und stimmen riskante Prüfungen vorab ab. Für empfindliche Systeme bietet sich ein Test auf einer Kopie oder Testumgebung an. Notfallkontakte und Abbruchkriterien gehören in jede Beauftragung.
Woran erkenne ich einen seriösen Penetrationstest-Anbieter?
Ein seriöser Anbieter benennt seine Tester, legt Qualifikation und Methodik offen und zeigt vorab einen geschwärzten Musterbericht. Gute Zeichen sind BSI-zertifizierte IS-Penetrationstester oder Zertifikate wie OSCP, eigene Sicherheitsforschung, ein hoher Anteil manueller Prüfung, ein inklusiver Nachtest und klare Regeln zu Freigabe, Geheimhaltung und Haftung.

SAP-Lizenzmanagement Vergleich 2026. Das sind die besten 22 Anbieter.
Einmal im Jahr fordert SAP seine Kunden zur Systemvermessung auf. Was dann in USMM und License Administration Workbench zusammenläuft, entscheidet über Nachforderungen, die schnell sechs- oder siebenstellig werden.…
Mehr erfahren-
SAP-Beratung Ulm Vergleich 2026. Das sind die besten 15 Anbieter.
Ein Zulieferer für Nutzfahrzeugteile im Donautal plant Serienabrufe, Chargen und Zollpapiere noch in SAP ECC und muss vor…
-
SAP-Beratung Kassel Vergleich 2026. Das sind die besten 8 Anbieter.
Ein Zulieferer für Fahrzeugteile in Waldau führt Disposition, Lieferabrufe und Qualitätsprüfung noch in SAP ECC und braucht bis…
-
SAP-Beratung Kiel Vergleich 2026. Das sind die besten 8 Anbieter.
Ein Zulieferer für den Schiffbau in Friedrichsort plant Material, Montage und Ersatzteile in SAP ECC und sucht vor…
-
SAP-Beratung Freiburg Vergleich 2026. Das sind die besten 9 Anbieter.
Ein Hersteller von Medizintechnik in Hochdorf führt Fertigung und Rückverfolgung in SAP ECC und muss vor dem Wartungsende…
Mehr solcher Vergleiche?
Jetzt kostenlos abonnieren.
Jeden Dienstag die besten Artikel aus dem Dr. Web-Magazin direkt in Ihr Postfach – kein Spam, jederzeit abmeldbar.