Die Deutsche Telekom hat auf ihrer Hausmesse Digital X erstmals öffentlich gezeigt, wie sie Drohnen über kritischer Infrastruktur aufspürt. Passive Funksensoren orten dabei nicht nur das Fluggerät, sondern auch den Piloten. Der eigentliche Kniff steckt im Geschäftsmodell: Mehrere Betreiber teilen sich dieselbe Sensorik.
 drweb.de als bevorzugte Quelle auf Google hinzufügenQualitätsgeprüfte Inhalte direkt in Google News & DiscoverJetzt hinzufügen
Drohnenerkennung war lange ein Thema für Flughäfen und Militär, jetzt drängt sie zu jedem Umspannwerk und Rechenzentrum. Allein 2026 zählte das Bundeskriminalamt 165 Sabotage-Verdachtsfälle an kritischer Infrastruktur, und Drohnen spielen dabei eine wachsende Rolle. Wie verwundbar die Netze sind, zeigte zuletzt ein Kabelbrand, der 200 Züge stoppte.
Das Wichtigste in Kürze
- Die Telekom bündelt Funk-, Video- und Radarsensoren zu einem Drohnenwarnsystem für kritische Infrastruktur.
- Passive Funksensoren erkennen Drohne und Piloten, ohne selbst zu senden, und sitzen an vorhandenen Mobilfunkmasten.
- Mehrere Betreiber nutzen dieselbe Sensorik, jeder sieht nur seine eigenen Daten.
- Das KRITIS-Dachgesetz verpflichtet Betreiber, Drohnenrisiken zu prüfen und abzustellen.
Was zeigt die Telekom auf der Digital X?
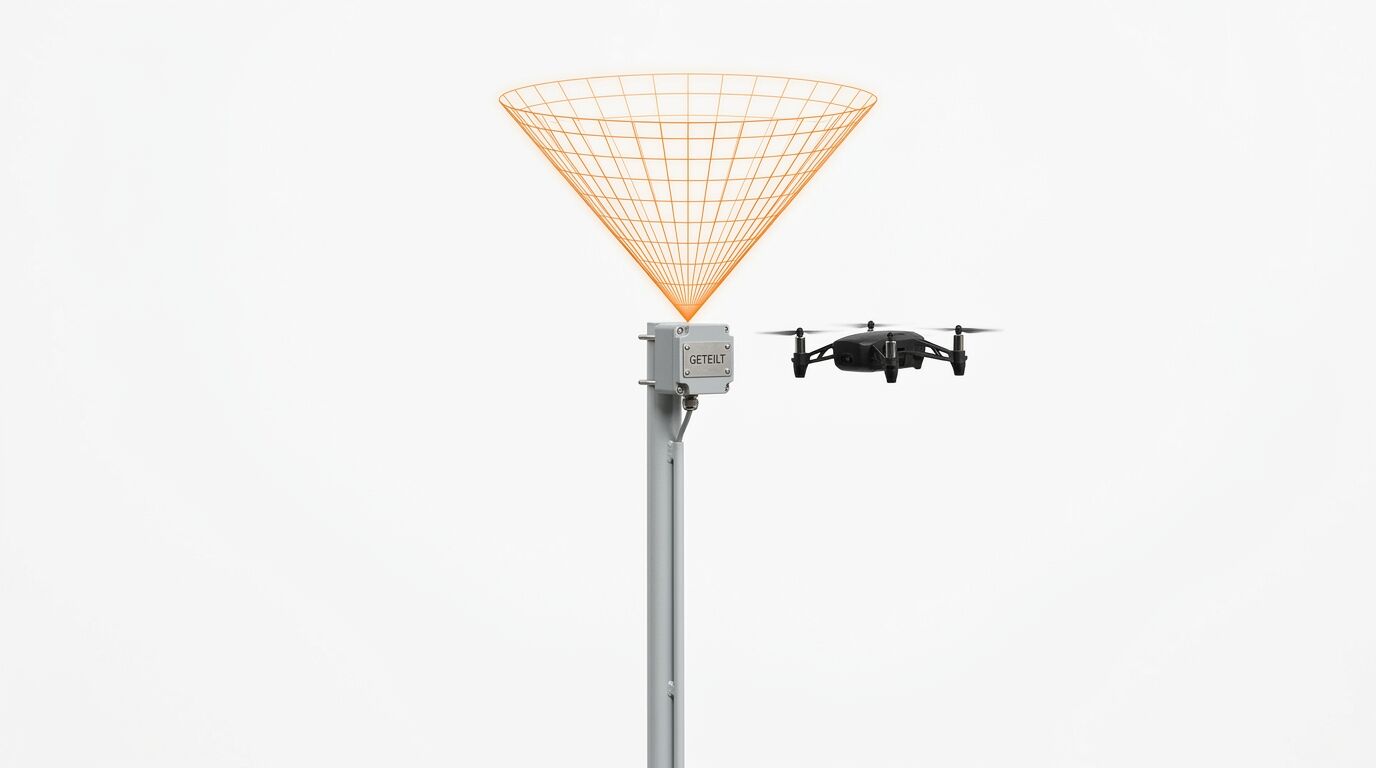
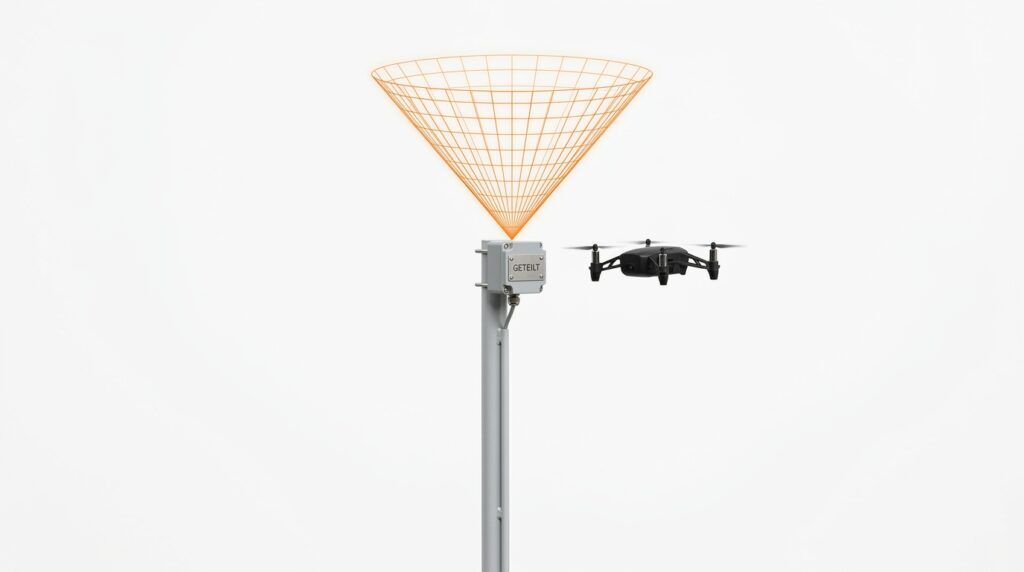
Erstmals öffentlich führte die Telekom auf der Digital X ihre seit 2016 entwickelte Drohnenabwehr vor.[1] Kern ist die Radiofrequenz-Detektion: Sensoren fangen die Funkverbindung zwischen Drohne und Fernsteuerung ab und orten beide Enden. Anders als ein aktives Radar senden diese Sensoren selbst nichts, lassen sich deshalb an vorhandenen Mobilfunkmasten montieren und stören den Netzbetrieb nicht. Ergänzend kommen Video, Audio, Remote-ID und Drohnenradar hinzu, für die eigentliche Abwehr kooperiert die Telekom mit Rheinmetall.
Warum teilen sich mehrere Betreiber einen Sensor?
Der teuerste Teil einer Drohnenabwehr ist die Sensorik am Mast, nicht die Software. Das Multi-Tenant-Modell teilt genau diese Sensorik: In einem Stadtgebiet greifen mehrere Betreiber kritischer Infrastruktur auf dieselben Sensoren zu, jeder mit getrenntem Zugang und nur auf seine eigenen Daten. Network Slicing reserviert dabei eine eigene Netzscheibe für die missionskritischen Sensordaten, damit die Warnung auch bei ausgelastetem Netz durchkommt. Für einen Stadtwerke-Verbund oder ein Gewerbegebiet sinkt so die Einstiegshürde, weil niemand ein eigenes Sensornetz aufbauen muss.
Ein geteilter Sensor macht Drohnenschutz erst für den Mittelstand bezahlbar, doch er verschiebt die heikle Frage nur: Erkennen darf die Telekom, abwehren nicht.
— Markus Seyfferth, Chefredakteur Dr. Web
Was verlangt das KRITIS-Dachgesetz?
Das KRITIS-Dachgesetz zwingt Betreiber, alle relevanten Bedrohungen zu analysieren und bei erkanntem Drohnenrisiko angemessene Schutzmaßnahmen zu ergreifen. Erkennen und Orten sind erlaubt, das aktive Abfangen einer Drohne bleibt hoheitlich. Die Politik prüft derzeit, ob private Sicherheitsfirmen künftig zur Drohnenabwehr greifen dürfen. Bis dahin liefert ein System wie das der Telekom vor allem Vorwarnzeit. Betreiber erkennen den Anflug früh genug, um Polizei und Werkschutz zu alarmieren. Wie schnell aus Erkennung eine echte Abwehr wird, zeigen parallel Anbieter wie das Heidelberger ONBERG-Werk mit autonomen Abfangdrohnen.
Was die Telekom auf der Digital X 2026 gezeigt hat


Betreiber sollten die Drohnenfrage jetzt in ihre Gefährdungsanalyse aufnehmen, statt auf eine gesetzliche Klarstellung zur Abwehr zu warten. Ein geteiltes Erkennungssystem senkt die Kosten, ersetzt aber weder Meldeketten zur Polizei noch die eigene Notfallplanung.
Quelle
[1] Deutsche Telekom: „Digital X: Telekom zeigt erstmals Drohnen-Detektion live“
Mehr Newshunger?
- BKA-Lagebild: 165 Sabotagefälle und hybride Angriffe auf kritische Infrastruktur
- Sabotage bei der Bahn: Warum ein Kabelbrand 200 Züge stoppt
- Heidelbergs Wette auf autonome Drohnenabwehr: Was hinter dem ONBERG-Werk steckt
- Cisco Secure Email Gateway: Eine präparierte E-Mail genügt für Root-Rechte
- Windows-Notfallupdate KB5129195: Microsoft repariert seinen eigenen Patchday
- Qilin-Ransomware nutzt Palo-Alto-VPN-Lücke: Wenn ein Cookie die Firewall öffnet