

Geräteverwaltung Software Vergleich
2026
Das sind die besten 72 Anbieter.


Firmenhandys, Notebooks, Tablets und Spezialgeräte vermehren sich in Unternehmen schneller, als eine IT-Abteilung sie einzeln betreuen kann. Geräteverwaltung Software bündelt Registrierung, Konfiguration, Absicherung und Nachweis in einer Konsole und heißt je nach Reifegrad MDM, EMM oder UEM. Wir haben 71 Anbieter geprüft, von Apple-Spezialisten über plattformübergreifende Suiten und quelloffene Projekte bis zu Plattformen für IT-Dienstleister. Dieser Ratgeber erklärt anbieterneutral, was die Kürzel bedeuten, worauf Sie bei der Auswahl achten, wie ein Rollout abläuft und was Lizenzen wirklich kosten. Wer die Geräteliste im privaten Google-Konto oder beim Fernsehanbieter sucht, findet hier nichts dazu: Dieser Vergleich behandelt Software für dienstliche Endgeräte im Unternehmen.
Timly
 DSGVO-konform
 EU-Rechenzentren
 ISO-zertifiziertes Hosting
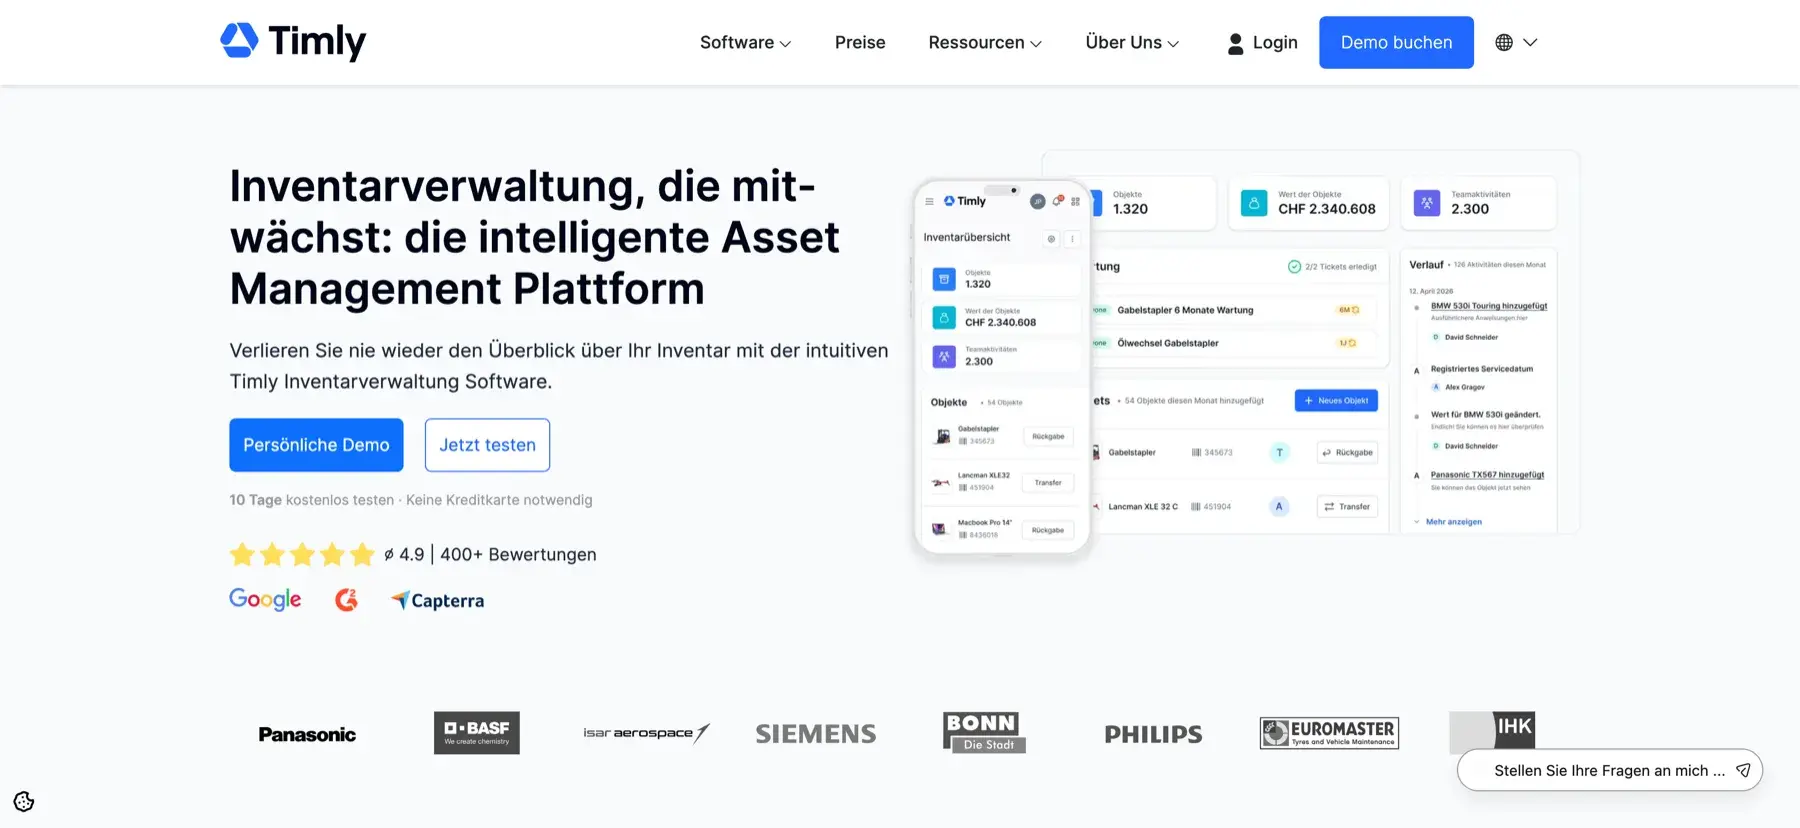
Timly ist eine cloudbasierte Software für die Geräteverwaltung, mit der Unternehmen ihr gesamtes Inventar an einem Ort führen: von IT und Büroausstattung über Maschinen und Werkzeuge bis zu Medizin- und Gebäudetechnik. Jedes Objekt lässt sich per QR-Code, RFID, Bluetooth oder GPS in Echtzeit orten, warten und zuweisen, im Browser wie in der mobilen App. Hinter dem Produkt steht die Timly Software AG mit Sitz in Zürich.
 timly.com
 timly.com
Jedes Gerät bekommt in Timly einen digitalen Zwilling: Stammdaten, Standort, Zustand, Wartungshistorie und zugehörige Dokumente hängen an einem einzigen Datensatz, den ein QR-Code am Objekt jederzeit aufruft. Wer ein Gerät ausleiht, zurückgibt oder weitergibt, scannt es mit dem Smartphone, sodass der Bestand ohne Excel-Listen und Medienbrüche aktuell bleibt. Über 30 Mitarbeiter entwickeln die Anwendung laufend weiter, im Einsatz ist sie bei Unternehmen wie Panasonic, BASF, Siemens und Philips.
Vom Werkzeug bis zur Medizintechnik deckt die Software die volle Bandbreite ab: Geräte- und Werkzeugverwaltung, Lagerverwaltung, Inventurprozesse sowie ein internes Bestellsystem greifen ineinander. Wartungen, Serviceintervalle und Störungsmeldungen laufen über ein integriertes Ticketing, in dem Teams Termine im Blick behalten und Ausfälle dokumentieren. Für die Ortung stehen neben dem QR-Code auch RFID, Bluetooth-Tracker und GPS bereit, sodass sich Standort und Nutzung in Echtzeit nachvollziehen lassen.
Über offene Schnittstellen lassen sich vorhandene Systeme anbinden, und die integrierte Timly-AI unterstützt bei wiederkehrenden Aufgaben rund um Datenpflege und Auswertung. Die Plattform läuft im Browser ebenso wie über eine mobile App, die das Scannen und Inventarisieren direkt vor Ort erlaubt und in Deutsch, Englisch, Französisch und Spanisch verfügbar ist. Zum Anwenderkreis zählen Handel und Dienstleistung, Bau und Handwerk, der öffentliche Sektor, Schulen und Hochschulen, das Gesundheitswesen sowie das Gastgewerbe.
Betrieben wird Timly in den europäischen Rechenzentren von OVHcloud, deren Infrastruktur nach ISO 27001, 27017 und 27018 zertifiziert ist; die Datenübertragung erfolgt verschlüsselt. Für die DSGVO liegt ein Auftragsverarbeitungsvertrag nach Artikel 28 vor. Das Abomodell umfasst die drei Stufen Essential+, Professional und Enterprise, jeweils mit unbegrenzter Nutzerzahl und optional zubuchbaren Modulen; zehn Tage lassen sich ohne Kreditkarte testen.


 Brand Story

 LinkedIn
 X
 WhatsApp
 Facebook
Sind Sie selbst Anbieter? Jetzt empfohlener Anbieter werden
Was ist Geräteverwaltung Software, und brauchen Sie überhaupt eine?
Geräteverwaltung Software ist eine zentrale Konsole, über die ein Unternehmen dienstliche Endgeräte registriert, konfiguriert, absichert und nachweisbar im Blick behält. Bis etwa zehn gleichartige Geräte reicht die Bordausstattung der Betriebssysteme, ab Mischbetrieb oder Nachweispflicht lohnt eine eigene Lösung.
Das Gabler Wirtschaftslexikon beschreibt Mobile Device Management als zentralisierte Verwaltung mobiler Endgeräte samt der darauf eingesetzten Software, Daten und Richtlinien. Das Bundesamt für Sicherheit in der Informationstechnik behandelt dieselbe Aufgabe im IT-Grundschutz und verlangt für dienstlich genutzte mobile Endgeräte eine geregelte Inbetriebnahme, durchgesetzte Sicherheitsvorgaben und einen Weg, ein verlorenes Gerät aus der Ferne zu sperren oder zu löschen. Genau diese Anforderungen setzt Geräteverwaltung Software technisch um.
Vier Kürzel teilen sich das Feld. MDM steht für Mobile Device Management und verwaltet das Gerät selbst, also Registrierung, Konfigurationsprofile und Sicherheitsvorgaben. EMM erweitert den Umfang um Apps und Inhalte. UEM führt Smartphone, Tablet, Notebook und Arbeitsplatzrechner in einer Oberfläche zusammen. Client-Management bezeichnet die ältere Windows-Schule mit Softwareverteilung, Inventar und Patches. Die ausführliche Abgrenzung samt Anbietertypen folgt weiter unten.
Ein Hinweis zur Begriffsverwirrung gehört an den Anfang. Das Wort Geräteverwaltung begegnet den meisten zuerst im privaten Umfeld: als Geräteliste im Google-Konto, als Übersicht angemeldeter Empfangsgeräte beim Fernsehanbieter oder als Verwaltungsprofil auf einem Schul-Tablet. Gemeint ist dort jeweils eine Funktion innerhalb eines fremden Dienstes. Dieser Ratgeber behandelt dagegen Software, die ein Unternehmen selbst betreibt und mit der die eigene IT die gesamte Flotte steuert.
Ob sich der Schritt lohnt, hängt weniger an der reinen Stückzahl als am Zuschnitt der Flotte. Wer zehn gleichartige Notebooks im eigenen Netz betreut, kommt mit Bordmitteln und etwas Disziplin eine Weile aus. Sobald mehrere Betriebssysteme nebeneinanderlaufen, Geräte regelmäßig das Betriebsgelände verlassen oder eine Aufsicht Nachweise verlangt, kippt die Rechnung zugunsten einer eigenen Lösung.
Je mehr der sieben Punkte auf Sie zutreffen, desto klarer spricht Ihre Lage für eine eigene Lösung. Ab drei Treffern lohnt der Vergleich konkreter Angebote, darunter reichen Bordmittel und eine gepflegte Inventarliste meist aus.
- Stückzahl: Sie betreuen mehr als zehn dienstliche Geräte, und die Zahl wächst weiter.
- Mischbetrieb: Auf der Flotte laufen mehrere Betriebssysteme nebeneinander, etwa Android, iOS, Windows und macOS.
- Außendienst: Geräte verlassen regelmäßig das Betriebsgelände und hängen an fremden Netzen.
- Schutzbedarf: Auf den Geräten liegen personenbezogene oder vertrauliche Daten.
- Nachweis: Aufsicht, Kunden oder Zertifizierer verlangen einen Nachweis über Gerätezustand und Zugriffsrechte.
- Onboarding: Jede Neueinstellung kostet die IT erneut Stunden für die Ersteinrichtung von Hand.
- Überblick: Niemand im Haus kann auf Anhieb sagen, welches Gerät gerade bei wem liegt.
Lohnt sich der Schritt für jeden Betrieb? Nein. Ein kleines Team mit zehn gleichartigen Notebooks im eigenen Netz fährt mit den Bordmitteln von Windows, dem Apple Business Manager oder Google Workspace zunächst günstiger. Sobald jedoch zwei oder mehr Punkte zutreffen, kostet der Verzicht regelmäßig mehr als die Lizenz: verlorene Stunden bei der Einrichtung, offene Sicherheitslücken über Wochen und im Ernstfall ein Gerät, das niemand aus der Ferne sperren kann.
Diese 7 Probleme löst eine Geräteverwaltung Software
Eine Geräteverwaltung Software schließt sieben typische Lücken: das verlorene Gerät ohne Fernzugriff, die Ersteinrichtung von Hand, hinterherlaufende Updates, ein unklares Inventar, private Apps auf Firmengeräten, fehlende Nachweise für Prüfer und Support, der jeden Handgriff vor Ort erledigt.
Wo die Software konkret ansetzt, zeigt sich am besten an den Fällen, die im IT-Alltag immer wieder auftauchen. Das Bundesamt für Sicherheit in der Informationstechnik stuft mobil genutzte Endgeräte als besonders exponiert ein, weil sie das geschützte Firmennetz regelmäßig verlassen und dabei denselben Zugriff auf Unternehmensdaten behalten. Jedes zusätzliche Gerät vergrößert damit zwei Dinge gleichzeitig: die Angriffsfläche und den Verwaltungsaufwand.
Die folgenden sieben Fälle beschreiben, was ohne zentrale Verwaltung liegen bleibt. Keiner davon ist ein Ausnahmefall, und die meisten treten in Kombination auf.
Ein Notebook bleibt im Zug liegen, und niemand kann den Zugang aus der Ferne sperren. Mit zentraler Verwaltung sperren oder löschen Sie das Gerät innerhalb von Minuten und dokumentieren den Vorgang für die Meldepflicht.
Jedes Neugerät durchläuft dieselben Handgriffe: Konten, Apps, WLAN, Verschlüsselung. Über Zero-Touch-Registrierung konfiguriert sich das Gerät beim ersten Start selbst, und die IT sieht das Ergebnis in der Konsole.
Betriebssystem- und App-Updates bleiben liegen, weil niemand hinter jedem Gerät herläuft. Eine zentrale Patch-Verwaltung verteilt Aktualisierungen nach Zeitplan und meldet, welche Geräte zurückhängen.
Gerätelisten in Tabellen veralten schneller, als jemand sie pflegt, und Lizenzen werden doppelt gekauft. Die Konsole führt Modell, Seriennummer, Nutzung und Softwarestand automatisch mit.
Ohne Vorgaben landen beliebige Apps und Cloud-Dienste auf dienstlichen Geräten, samt Unternehmensdaten. Über Anwendungslisten und einen abgetrennten Arbeitsbereich bleibt Dienstliches von Privatem getrennt.
Bei Audit, Zertifizierung oder Datenschutzprüfung fehlt der Beleg, dass Verschlüsselung und Sperrcode wirklich greifen. Compliance-Berichte zeigen den Zustand jedes Geräts zum Stichtag.
Jede Einstellung, jede Neuinstallation und jeder zurückgesetzte Zugang kostet einen Weg zum Arbeitsplatz. Fernwartung und verteilte Richtlinien erledigen den Großteil dieser Fälle aus der Konsole.
Welche Arten von Geräteverwaltungs-Software gibt es?
Der Markt teilt sich in acht Typen: klassisches MDM, EMM mit App- und Content-Verwaltung, plattformübergreifendes UEM, Client-Management für Windows-Flotten, Apple-Spezialisten, Android- und Rugged-Spezialisten, Thin-Client-Verwaltung und RMM-Plattformen für IT-Dienstleister.
Die Kürzel beschreiben in erster Linie Reifegrade, nicht sauber getrennte Produktklassen. Historisch hat sich das Feld aus der reinen Mobilgeräteverwaltung der frühen Smartphone-Jahre entwickelt; über Zukäufe und Zusammenschlüsse sind daraus breite Endpunkt-Plattformen geworden, die heute durchweg als UEM vermarktet werden. Für die Auswahl folgt daraus eine praktische Regel: Der Aufdruck auf der Produktseite sagt weniger als die Frage, welche Betriebssysteme in welcher Tiefe abgedeckt sind.
Zwei Randgruppen ergänzen das Bild. Quelloffene Projekte decken die Grundfunktionen ohne Lizenzkosten ab und verlagern den Aufwand in den eigenen Betrieb. Daneben führen mehrere Endpunkt-Sicherheitssuiten ein eigenes Verwaltungsmodul mit, das für kleinere Flotten bereits ausreicht, wenn Virenschutz und Geräteverwaltung ohnehin aus einer Hand kommen sollen.
Quer durch alle acht Typen zieht sich eine Grundsatzfrage: eine Suite für alles oder je Plattform der passende Spezialist? Die folgende Gegenüberstellung zeigt, was beide Wege im Betrieb bedeuten.
Registrierung, Konfigurationsprofile, Sperrcode-Vorgaben und Fernlöschung für Smartphones und Tablets. Der schlankeste Zuschnitt und oft der günstigste Einstieg, wenn ausschließlich Mobilgeräte im Spiel sind.
Zusätzlich zur Geräteebene kommen verteilte Unternehmens-Apps, ein eigener App-Katalog und der geschützte Zugriff auf Dokumente hinzu. Passend, wenn Fachanwendungen zentral auf die Flotte sollen.
Mobilgeräte, Notebooks und Arbeitsplatzrechner laufen über dieselbe Konsole und dieselben Richtlinien. Der übliche Weg für gemischte Flotten, dafür mit höherem Einstiegspreis und in der Plattformtiefe unterschiedlich.
Die Windows-Schule mit Betriebssystem-Verteilung, Paketierung, Patch-Zyklen und Lizenzinventar. Stark in gewachsenen Umgebungen, in denen Softwareverteilung und Inventar wichtiger sind als mobile Sonderfälle.
Ausschließlich auf macOS, iOS und iPadOS zugeschnitten, eng an Apple Business Manager und Apple School Manager gebunden. Neue Betriebssystem-Funktionen kommen hier meist am schnellsten an.
Ausgelegt auf Android Enterprise, robuste Handgeräte, Scanner, Kassen und Digital Signage. Kernfunktionen sind gesperrte Einzelanwendungen, Massenkonfiguration und Fernwartung im Schichtbetrieb.
Verwaltung schlanker Endpunkte, die ihre Anwendungen aus Rechenzentrum oder Cloud beziehen, teils inklusive eigenem Betriebssystem für Altgeräte. Verlängert Gerätelaufzeiten und senkt den Betreuungsaufwand am Arbeitsplatz.
Fernüberwachung und Fernwartung über viele Mandanten hinweg, mit Skripten, Automatisierung und Abrechnung. Gedacht für Systemhäuser und betreute IT, nicht für die Verwaltung einer einzelnen Flotte.
- Alle Gerätearten laufen über dieselbe Oberfläche und dieselben Richtlinien
- Ein Vertrag, eine Rechnung und ein Support-Kanal für die gesamte Flotte
- Berichte und Nachweise entstehen für alle Plattformen aus einer Quelle
- Neue Funktionen einzelner Betriebssysteme kommen häufig später an
- Höherer Einstiegspreis, dafür entfällt der Aufwand für Kopplungen
- Neue Betriebssystem-Funktionen werden meist als Erstes unterstützt
- Die Verwaltung reicht bis in plattformeigene Sonderfälle hinein
- Günstiger Einstieg, solange nur eine Plattform im Haus steht
- Mehrere Konsolen, mehrere Verträge und mehrere Support-Wege
- Inventar und Berichte müssen Sie selbst zusammenführen
2026
Whitepaper:
Geräteverwaltung Software 2026
Der Leitfaden für Entscheider: MDM, EMM und UEM sauber abgegrenzt, Auswahlkriterien von der Plattformabdeckung bis zum Hosting-Standort, DSGVO und privat genutzte Geräte im DACH-Raum, Preismodelle mit belegten Spannen und die typischen Fehler beim Rollout.
Nach Ihrer Bestätigung per E-Mail gelangen Sie direkt zum Download. Datenschutzerklärung
Worauf Sie bei der Auswahl achten müssen
Prüfen Sie zuerst die echte Plattformabdeckung, dann Datenschutz und Hosting-Standort, die unterstützten Registrierungswege, den Funktionsumfang jenseits der Grundverwaltung, die Kopplung an Ihre bestehende IT, den laufenden Betriebsaufwand, die Skalierbarkeit und zuletzt Preis, Vertrag und Support.
Der Datenschutz verdient dabei besondere Aufmerksamkeit, weil Geräteverwaltung naturgemäß personenbezogene Daten berührt. Sobald ein Anbieter solche Daten in Ihrem Auftrag verarbeitet, verlangt Art. 28 DSGVO einen Vertrag zur Auftragsverarbeitung, Art. 32 DSGVO angemessene technische und organisatorische Maßnahmen. Steht das Rechenzentrum außerhalb der EU, greifen zusätzlich die Regeln zum Drittlandtransfer nach Art. 44 ff. DSGVO. Deren Grundlage steht nach dem Stand vom 3. September 2026 unter gerichtlicher Prüfung, weshalb viele Häuser im DACH-Raum ein Rechenzentrum in Deutschland oder wenigstens in der EU zur Bedingung machen. Lassen Sie diesen Punkt vor der Unterschrift von Ihrer Datenschutzbeauftragung prüfen.
Ein zweiter Punkt wird regelmäßig unterschätzt: der Betriebsaufwand nach der Einführung. Eine Konsole, in der eine Richtlinienänderung fünf Minuten dauert, spart über ein Jahr mehr als jeder Rabatt auf den Listenpreis. Lassen Sie sich deshalb in der Testphase nicht nur die Startseite zeigen, sondern die drei Vorgänge, die Sie künftig wöchentlich ausführen. Die folgenden acht Kriterien haben sich für den Vergleich konkreter Angebote bewährt.
Fast jede Produktseite listet alle gängigen Betriebssysteme. Entscheidend ist die Tiefe: Welche Richtlinien greifen auf macOS wirklich, wie schnell kommt Unterstützung für eine neue iOS-Version, und läuft Linux mit oder nur als Fußnote?
Klären Sie, welche Gerätedaten erhoben werden, wo sie liegen und wer darauf zugreift. Ein Vertrag zur Auftragsverarbeitung ist Pflicht, ein Rechenzentrum in Deutschland oder der EU vermeidet die offenen Fragen zum Drittlandtransfer.
Ein Neugerät soll sich beim ersten Start selbst einrichten. Dafür braucht die Software die Anbindung an Apple Business Manager, an Android Zero-Touch und an Windows Autopilot, dazu einen Weg für privat genutzte Geräte über ein getrenntes Arbeitsprofil.
Registrieren allein genügt selten. Prüfen Sie, ob Patch-Verwaltung, Softwareverteilung, Festplattenverschlüsselung und eine Übersicht offener Schwachstellen enthalten sind oder als Zusatzmodul separat berechnet werden.
Ohne Anbindung an Verzeichnisdienst und zentrale Anmeldung pflegen Sie Benutzer doppelt. Prüfen Sie außerdem die Übergabe an Ihr Ticketsystem, die Anbindung an bedingten Zugriff und ob eine offene Schnittstelle für eigene Auswertungen bereitsteht.
Die Konsole begleitet Ihr Team täglich. Wie viele Klicks kostet eine neue Richtlinie, wie verständlich sind Fehlermeldungen, und lassen sich wiederkehrende Aufgaben automatisieren? Der Aufwand schlägt langfristig stärker durch als der Lizenzpreis.
Cloud-Betrieb startet schnell und bindet wenig eigenes Personal. On-Premises behält die Daten im eigenen Rechenzentrum, kostet dafür Server, Wartung und Aktualisierungen. Prüfen Sie zusätzlich, ob die Konsole mehrere Standorte oder Mandanten sauber trennt.
Achten Sie auf Mindestabnahmen, Laufzeit, Kündigungsfrist und darauf, ob die Liste in Euro oder US-Dollar geführt wird. Support in deutscher Sprache und in europäischer Zeitzone ist bei einem Vorfall am Freitagnachmittag mehr wert als jeder Rabatt.
 Bedarfscheck in 2 Minuten
Welche Geräteverwaltung Software passt zu Ihrem Gerätepark?
Beantworten Sie fünf kurze Fragen. Sie erhalten eine persönliche Empfehlung per E-Mail. Unser Vergleich: Wir gleichen Ihre Antworten mit allen 72 recherchierten Anbietern ab.
Sagen Sie uns, wohin wir Ihre persönliche Empfehlung schicken dürfen. Sie kommt in wenigen Minuten per E-Mail.

Ihre persönliche Empfehlung ist unterwegs und kommt in wenigen Minuten per E-Mail. Bitte prüfen Sie auch Ihren Spam-Ordner.
Wie Sie eine Geräteverwaltung Software erfolgreich einführen
Ein Rollout gelingt in sechs Phasen: Bestand und Ziele klären, Anforderungen und Auswahl, Recht und Mitbestimmung, Pilot mit einer kleinen Gruppe, Rollout in Wellen und schließlich der geregelte Betrieb. Rechnen Sie je nach Flottengröße mit sechs bis zwölf Wochen bis zur ersten Welle.
Der häufigste Grund für einen holprigen Rollout liegt nicht in der Technik. Wer Datenschutz und Mitbestimmung erst nach dem Kauf einbindet, verliert Wochen und verhandelt anschließend unter Zeitdruck. Verarbeiten Sie personenbezogene Gerätedaten, gehören der Vertrag zur Auftragsverarbeitung, gegebenenfalls eine Datenschutz-Folgenabschätzung und in mitbestimmten Betrieben die Abstimmung mit dem Betriebsrat in die Planung, nicht in die Nachbereitung. Ob im Einzelfall eine Betriebsvereinbarung nötig wird, klären Sie mit Ihrer Rechtsberatung.
Der Pilot entscheidet über den Rest. Nehmen Sie eine kleine, gemischte Gruppe aus unterschiedlichen Abteilungen, dokumentieren Sie jeden Sonderfall und legen Sie vorab fest, wie ein Gerät zurückgesetzt wird, falls etwas schiefgeht. Für den späteren Betrieb haben sich vier Kennzahlen bewährt: der Anteil registrierter Geräte, die durchschnittliche Zeit bis zum einsatzbereiten Neugerät, der Anteil der Geräte auf aktuellem Patch-Stand und der Anteil sauber ausgebuchter Geräte beim Austritt.
Bestand und Ziele klären
Am Anfang steht eine belastbare Liste: Welche Geräte sind im Umlauf, wem gehören sie, welche Daten liegen darauf und welcher Schutzbedarf folgt daraus?
Anforderungen und Auswahl
Aus den acht Auswahlkriterien entsteht ein gewichteter Katalog. Darauf folgt eine kurze Auswahlliste und für die beiden Favoriten je eine Testinstanz mit echten Geräten.
Recht, Datenschutz und Mitbestimmung
Parallel zur Auswahl laufen die formalen Schritte. Diese Phase bestimmt den Termin des Rollouts häufiger als die Technik, deshalb gehört sie früh gestartet.
Pilot mit einer kleinen Gruppe
Eine gemischte Gruppe aus mehreren Abteilungen testet Registrierung, Richtlinien und Alltag. Jeder Sonderfall wandert in die Dokumentation, bevor die Flotte folgt.
Rollout in Wellen
Die Flotte kommt in Gruppen dazu, beginnend bei den unkritischen Geräten. Neugeräte laufen ab jetzt über Zero-Touch, Bestandsgeräte werden nach Plan nachregistriert.
Betrieb, Nachweis und Nachsteuern
Im Regelbetrieb zählen Patch-Zyklen, Compliance-Berichte und eine feste Offboarding-Routine. Richtlinien werden nachjustiert, sobald neue Betriebssystemversionen erscheinen.
Die häufigsten Fehler bei der Einführung
Die teuersten Fehler sind Privatgeräte ohne Rechtsgrundlage zu verwalten, Datenschutz und Betriebsrat zu spät einzubinden, zu strenge Richtlinien, ein fehlendes Offboarding, das Registrieren ohne Patchen, ein einziger Registrierungsweg für alle Plattformen und Lizenzkäufe nach Bauchgefühl.
Auffällig ist, wie selten diese Fehler technischer Natur sind. Die Software leistet in aller Regel, was auf der Produktseite steht; scheitern tut die Einführung an Prozessen, an Zuständigkeiten und an Erwartungen, die niemand vorher ausgesprochen hat. Fast alle folgenden Punkte kosten wenig, solange sie vor dem Rollout geklärt werden, und viel, sobald die Flotte bereits läuft.
Am teuersten wird erfahrungsgemäß der vierte Punkt. Ein Gerät, das nach dem Austritt registriert bleibt, blockiert eine Lizenz, verfälscht jeden Bericht und taucht bei der nächsten Prüfung als offener Zugang auf.
Vollzugriff auf ein privates Telefon lässt sich weder rechtlich noch gegenüber der Belegschaft begründen, und Fernlöschung träfe auch persönliche Daten.
Wer die Beteiligten erst nach der Unterschrift informiert, verhandelt unter Zeitdruck und verschiebt den Rollout oft um Monate.
Sperren ohne erkennbaren Zweck führen dazu, dass die Belegschaft am dienstlichen Gerät vorbei arbeitet und Daten in privaten Diensten landen.
Nach einem Austritt bleibt das Gerät registriert, blockiert eine Lizenz und erscheint im nächsten Audit als offener Zugang.
Ohne verbindlichen Patch-Zyklus verkommt die Konsole zur Inventarliste, und offene Schwachstellen bleiben über Monate bestehen.
Apple, Android und Windows kennen jeweils eigene Verfahren für die automatische Registrierung; ein einziger Weg passt nie auf alle drei.
Ohne Zählung der wirklich verwalteten Geräte werden Pakete zu groß gekauft oder Mindestabnahmen übersehen.
Was kostet Geräteverwaltung Software wirklich?
Kostenfreie Tarife decken je nach Anbieter 25 bis 50 Geräte ab. Einstiegstarife beginnen bei rund 1 bis 2 Euro pro Gerät und Monat, Standardpakete mit Patch-Verwaltung liegen bei etwa 3 bis 8 Euro, Enterprise- und On-Premises-Stufen darüber oder auf Anfrage.
Die Preislogik ist im Kern einheitlich: abgerechnet wird je Gerät und Monat, meist bei jährlicher Zahlung und häufig mit einer Mindestabnahme im niedrigen zweistelligen Bereich. Ein Teil des Marktes rechnet stattdessen je Person, was bei zwei Geräten pro Kopf günstiger ausfällt und bei Schichtgeräten teurer. Viele Anbieter führen ihre Listen in US-Dollar; die Euro-Beträge in diesem Abschnitt sind zum Kurs vom 3. September 2026 umgerechnet, also rund 0,86 Euro je US-Dollar, und schwanken mit dem Wechselkurs.
Die vier Stufen unten zeigen die Spannen, die sich im geprüften Feld belegen lassen. Auffällig ist die Breite innerhalb derselben Stufe: Zwischen dem günstigsten und dem teuersten Standardpaket liegt der Faktor drei, ohne dass der Funktionsumfang im gleichen Maß auseinandergeht. Ein Vergleich lohnt deshalb auf Basis der wirklich benötigten Module, nicht auf Basis des Einstiegspreises.
Für 2026 zeichnen sich drei Bewegungen ab. Erstens wandert die reine Mobilgeräteverwaltung weiter in breitere Endpunkt- und Sicherheitsplattformen, was Einzelprodukte unter Druck setzt. Zweitens gilt der bedingte Zugriff nach dem Zero-Trust-Gedanken zunehmend als Grundausstattung statt als Zusatzmodul. Drittens fragt der DACH-Markt Hosting in Deutschland und längere Gerätelaufzeiten stärker nach, was quelloffenen Projekten und Anbietern mit europäischem Betrieb zugutekommt.
Mehrere Anbieter führen Gratis-Stufen für 25 bis 50 Geräte, dazu kommen quelloffene Projekte ohne Lizenzkosten. Support gehört in dieser Stufe selten dazu, der Aufwand verlagert sich in den eigenen Betrieb.
Grundverwaltung für Mobilgeräte, teils auch für Rechner. Belegte Beispiele reichen von rund 0,86 Euro (1,00 US-Dollar) bis etwa 2,15 Euro (2,50 US-Dollar), Euro-Listen beginnen bei etwa 1,66 Euro.
Mit Desktop-Verwaltung, Verzeichnisanbindung, Patch-Verwaltung und Fernwartung. Belegte Werte liegen zwischen rund 2,76 Euro (3,20 US-Dollar) und etwa 7,36 Euro, einzelne Pakete auch darüber.
Große Installationen, Sonderanforderungen und Betrieb im eigenen Rechenzentrum laufen meist über ein individuelles Angebot. Belegte Listenwerte beginnen bei rund 10,59 Euro je Gerät und Monat.
Der Lizenzpreis ist nur ein Teil der Rechnung. Hinzu kommen Einrichtung und Migration der Bestandsgeräte, Schulung von IT und Belegschaft, die Anbindung an Verzeichnisdienst und zentrale Anmeldung, Mindestabnahmen mit Jahresbindung, Aufpreise für Patch- und Sicherheitsmodule sowie der laufende Betriebsaufwand der eigenen IT. Beim Betrieb im eigenen Rechenzentrum kommen Server, Wartung und Aktualisierungen dazu, und deutschsprachiger Support mit zugesicherten Reaktionszeiten wird von einigen Anbietern gesondert berechnet. Rechnen Sie diese Posten über drei Jahre mit ein.
1 Wofür steht die Abkürzung UEM? Aufklappen ↓
Auflösung aufdecken ↓
2 Was unterscheidet MAM von MDM? Aufklappen ↓
Auflösung aufdecken ↓
3 Was bedeutet Zero-Touch-Enrollment? Aufklappen ↓
Auflösung aufdecken ↓
4 Welcher Vertrag ist Pflicht, wenn ein Anbieter personenbezogene Gerätedaten für Sie verarbeitet? Aufklappen ↓
Auflösung aufdecken ↓
5 Wer darf ein MDM-Profil von einem Firmengerät entfernen? Aufklappen ↓
Auflösung aufdecken ↓
Glossar: Begriffe der Geräteverwaltung kurz erklärt
Die wichtigsten Fachbegriffe rund um MDM, UEM und den Betrieb dienstlicher Endgeräte, kompakt und anbieterneutral erklärt.
- MDM (Mobile Device Management)
Zentrale Verwaltung mobiler Endgeräte samt Registrierung, Konfigurationsprofilen, Sicherheitsvorgaben und Fernlöschung. MDM bildet die Grundstufe der Geräteverwaltung und bezieht sich auf das Gerät als Ganzes.
- EMM (Enterprise Mobility Management)
Erweiterung von MDM um die Verwaltung von Anwendungen und Inhalten. Neben dem Gerät kommen ein eigener App-Katalog, verteilte Fachanwendungen und der geschützte Zugriff auf Dokumente hinzu.
- UEM (Unified Endpoint Management)
Verwaltung aller Endgerätearten in einer Oberfläche, vom Smartphone über das Tablet bis zum Notebook und Arbeitsplatzrechner. UEM führt die Ansätze aus MDM, EMM und Client-Management zusammen.
- Client-Management
Klassische Verwaltung von Arbeitsplatzrechnern mit Softwareverteilung, Betriebssystem-Installation, Patch-Zyklen und Lizenzinventar. Der Ansatz stammt aus der Windows-Welt und deckt Mobilgeräte oft nur ergänzend ab.
- Enrollment (Registrierung)
Der Vorgang, mit dem ein Gerät in die Verwaltung aufgenommen wird. Erst nach der Registrierung greifen Richtlinien, Apps und Berichte. Registrierung kann automatisch, per Einladung oder von Hand erfolgen.
- Zero-Touch-Enrollment
Automatische Registrierung, bei der sich ein fabrikneues Gerät beim ersten Start selbst am Herstellerdienst anmeldet und Konfiguration sowie Apps zieht. Ein Handgriff am Gerät entfällt damit vollständig.
- Apple Business Manager und ADE
Portal von Apple, über das gekaufte Geräte einem Verwaltungssystem fest zugeordnet werden. Automated Device Enrollment sorgt dafür, dass die Zuordnung auch nach einem Zurücksetzen bestehen bleibt. Für Bildungseinrichtungen gilt der Apple School Manager.
- Android Enterprise und Arbeitsprofil
Programm von Google für die dienstliche Nutzung von Android-Geräten. Das Arbeitsprofil trennt dienstliche Apps und Daten technisch vom privaten Bereich, sodass die Verwaltung auf den dienstlichen Teil beschränkt bleibt.
- Konfigurationsprofil
Ein Satz technischer Einstellungen, der an ein Gerät verteilt wird, etwa WLAN-Zugang, E-Mail-Konto, Zertifikate oder Sperrcode-Vorgaben. Profile werden zentral gepflegt und wirken auf alle zugewiesenen Geräte gleich.
- Compliance-Richtlinie
Regelwerk, das den Sollzustand eines Geräts beschreibt, etwa aktuelle Betriebssystemversion, aktive Verschlüsselung und gesetzter Sperrcode. Abweichende Geräte werden markiert und können vom Zugriff auf Unternehmensdaten ausgeschlossen werden.
- Kiosk-Modus
Betriebsart, in der ein Gerät auf eine oder wenige Anwendungen festgelegt wird. Üblich bei Kassen, Informationsterminals, Scannern und Digital Signage, damit weder Einstellungen noch fremde Apps erreichbar bleiben.
- Remote Wipe (Fernlöschung)
Das Löschen eines Geräts aus der Ferne über die Verwaltungskonsole. Je nach Einstellung wird entweder das gesamte Gerät zurückgesetzt oder ausschließlich der dienstliche Bereich entfernt, was bei privat genutzten Geräten die übliche Wahl ist.
- BYOD, COPE und COBO
Drei Eigentumsmodelle. BYOD bezeichnet privat beschaffte Geräte mit dienstlicher Nutzung, COPE firmeneigene Geräte mit erlaubter privater Nutzung und COBO firmeneigene Geräte ausschließlich für dienstliche Zwecke.
- Patch-Management
Der geregelte Prozess, Sicherheitsaktualisierungen für Betriebssystem und Anwendungen zu prüfen, zu verteilen und nachzuweisen. Ohne festen Zyklus bleiben bekannte Schwachstellen auf den Geräten offen.
- Softwareverteilung
Die zentrale Installation, Aktualisierung und Entfernung von Anwendungen auf verwalteten Geräten. Pakete werden einmal vorbereitet und anschließend an Gerätegruppen ausgerollt, ohne Handgriff am einzelnen Arbeitsplatz.
- RMM (Remote Monitoring and Management)
Plattformen für IT-Dienstleister, die Geräte vieler Kunden gleichzeitig überwachen und fernwarten. Kennzeichen sind Mandantentrennung, Automatisierung über Skripte und eine Anbindung an Ticketsystem und Abrechnung.
Häufige Fragen
Die meistgestellten Fragen rund um Geräteverwaltung Software, MDM und UEM, kurz und anbieterneutral beantwortet.
Was ist der Unterschied zwischen MDM, EMM und UEM?
MDM verwaltet das Gerät selbst, EMM erweitert den Umfang um Apps und Inhalte, und UEM führt Smartphones, Tablets, Notebooks und Arbeitsplatzrechner in einer einzigen Konsole zusammen. Die drei Kürzel beschreiben Reifegrade derselben Aufgabe und keine sauber getrennten Produktklassen. Viele Anbieter vermarkten ihr Produkt heute als UEM, decken in der Praxis aber je nach Betriebssystem unterschiedlich tief ab.
Was bedeutet MAM im Unterschied zu MDM?
MAM steht für Mobile Application Management und verwaltet einzelne Apps samt der Daten darin, während MDM das gesamte Gerät verwaltet. Auf privat genutzten Geräten gilt MAM häufig als der verhältnismäßigere Weg, weil die Verwaltung auf den dienstlichen Bereich beschränkt bleibt. Auf firmeneigenen Geräten kombinieren viele Unternehmen beide Ansätze.
Was kostet Geräteverwaltung Software pro Gerät?
Einstiegstarife beginnen bei rund 1 bis 2 Euro pro Gerät und Monat, breitere Pakete mit Patch-Verwaltung und Sicherheitsfunktionen liegen meist zwischen 3 und 8 Euro, Enterprise-Stufen darüber. Viele Anbieter zeichnen ihre Preislisten in US-Dollar aus und rechnen jährlich ab. Mindestabnahmen, Einrichtung und Schulung kommen zur reinen Lizenz hinzu.
Gibt es Geräteverwaltung Software kostenlos oder als Open Source?
Ja, mehrere Anbieter stellen kostenfreie Tarife für kleine Flotten bereit, und quelloffene Projekte decken die Grundfunktionen ohne Lizenzkosten ab. Die Grenzen der Gratis-Stufen liegen im geprüften Feld meist bei 25 bis 50 Geräten, Support gehört selten dazu. Der Preis verschiebt sich damit von der Lizenz zum eigenen Betriebsaufwand.
Ist Mobile Device Management DSGVO-konform?
Mobile Device Management lässt sich DSGVO-konform betreiben, sobald Zweck, Rechtsgrundlage und Umfang der erhobenen Gerätedaten geklärt sind und mit dem Anbieter ein Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO vorliegt. Art. 32 DSGVO verlangt zusätzlich angemessene technische und organisatorische Maßnahmen. Steht das Rechenzentrum außerhalb der EU, greifen die Regeln zum Drittlandtransfer nach Art. 44 ff. DSGVO.
Welche Geräteverwaltung Software eignet sich für Apple-Geräte?
Für reine Apple-Flotten passen Apple-spezialisierte Anbieter meist besser als eine breite Suite, weil sie neue Funktionen von macOS, iOS und iPadOS in der Regel früher unterstützen. Grundlage bleibt in jedem Fall der Apple Business Manager, im Bildungsbereich der Apple School Manager, für die automatische Geräteregistrierung. Gemischte Flotten fahren dagegen häufig mit einer plattformübergreifenden Suite günstiger.
Welche Alternativen zu Microsoft Intune gibt es?
Alternativen zu Microsoft Intune reichen von plattformübergreifenden UEM-Suiten über Apple- und Android-Spezialisten bis zu quelloffenen Projekten und On-Premises-Lösungen aus dem DACH-Raum. Wer Linux- oder Mac-Flotten betreut oder ein Rechenzentrum in Deutschland zur Bedingung macht, findet außerhalb des Microsoft-Umfelds oft die passendere Abdeckung. Die Anbieterliste in diesem Vergleich führt 71 Häuser mit ihren jeweiligen Schwerpunkten.
Wie wird ein MDM-Profil von einem Gerät entfernt?
Ein MDM-Profil auf einem Firmen- oder Schulgerät entfernt ausschließlich der Eigentümer über die Verwaltungskonsole, nicht die Person, die das Gerät nutzt. Technisch läuft der Schritt über die Freigabe des Geräts in der Konsole, bei automatischer Registrierung zusätzlich über das Austragen aus dem Apple Business Manager oder dem Android-Zero-Touch-Portal. Genau dieser Vorgang gehört in jede Offboarding-Routine.

Spracherkennungssoftware Vergleich 2026. Das sind die besten 59 Anbieter.
Der Arztbrief steht im Kopf längst fertig, der Schriftsatz auch, nur das Abtippen fehlt noch. Wer viel schreibt, verliert jeden Tag Zeit an der Tastatur, und wer diktiert,…
Mehr erfahren-
KI-Videogenerator Vergleich 2026. Das sind die besten 80 Anbieter.
Das neue Produkt soll nächste Woche vorgestellt werden, die Schulung für das Vertriebsteam braucht eine Version in drei…
-
Kassenbuch Software Vergleich 2026. Das sind die besten 36 Anbieter.
Am Abend stimmt der Kassenbestand nicht mit dem Kassenbuch überein, ein Beleg über Porto fehlt, und die Excel-Tabelle…
-
BI-Tools Vergleich 2026. Das sind die besten 43 Anbieter.
Der Umsatzbericht aus der Buchhaltung zeigt eine andere Zahl als die Auswertung aus dem CRM, das Controlling braucht…
-
Bildbearbeitungssoftware Vergleich 2026. Das sind die besten 44 Anbieter.
Die Produktfotos für den Onlineshop wirken mal gelblich, mal bläulich, das Teamfoto für die Website ist zu dunkel,…
Mehr solcher Vergleiche?
Jetzt kostenlos abonnieren.
Jeden Dienstag die besten Artikel aus dem Dr. Web-Magazin direkt in Ihr Postfach – kein Spam, jederzeit abmeldbar.